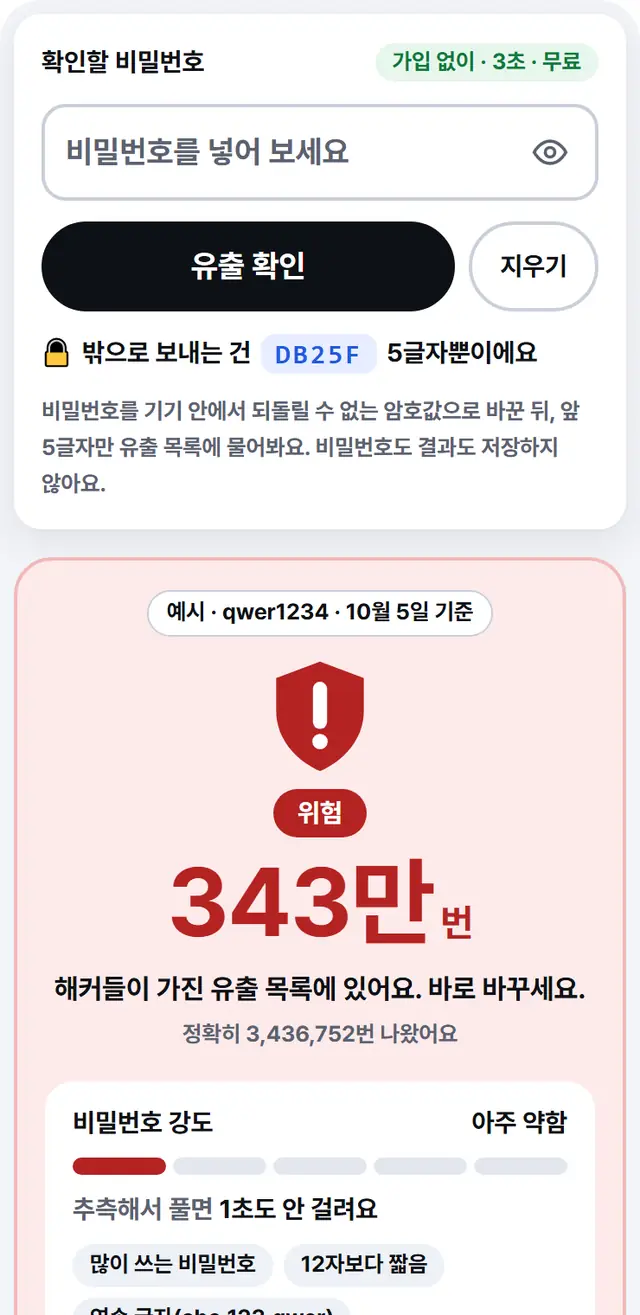
"영문 대소문자, 숫자, 특수문자를 섞어 8자 이상." 가입할 때 늘 보는 문구예요. 그런데 이 조건을 다 채운 P@ssw0rd!는 유출 목록에 119,515번 올라 있어요. 그래서 비밀번호 15개를 지어내 우리 비밀번호 유출 확인과 같은 방법으로 하나씩 넣어 봤어요. 유출 횟수는 2026년 10월 28일에 직접 조회한 값이고, 해독 시간은 계산기 어림값이에요.
| 비밀번호 | 글자 수 | 강도 | 해독 시간 | 유출 횟수 | 한 줄 교훈 |
|---|---|---|---|---|---|
P@ssw0rd! | 9자 | 약함 | 약 364일 | 119,515번 | 규칙은 다 채웠는데 털림 |
qwer1234! | 9자 | 아주 약함 | 1초도 안 걸림 | 48,083번 | 끝에 ! 하나 붙여도 그대로 |
Seoul2026!! | 11자 | 아주 약함 | 1초도 안 걸림 | 0번 | 안 털렸어도 흔한 말 + 연도 |
aB3$xY9! | 8자 | 약함 | 약 3일 | 0번 | 무작위라도 8자는 짧음 |
aB3$xY9!kQ2# | 12자 | 강함 | 약 85만 년 | 0번 | 4자 늘리니 85만 년 |
sky lamp river | 14자 | 강함 | 약 981만 년 | 0번 | 낱말 셋이면 외우기 쉽고 강함 |
sky lamp river seven | 20자 | 아주 강함 | 1조 년 넘게 | 0번 | 낱말 하나 더하면 1조 년 넘게 |
tiger-lemon-bicycle-42 | 22자 | 아주 강함 | 1조 년 넘게 | 0번 | 기호로 이어도 좋음 |
sunnyday | 8자 | 아주 약함 | 약 10초 | 68,842번 | 흔한 말 하나는 순식간 |
sunnydaysunnyday | 16자 | 강함 | 약 6만 년 | 88번 | 두 번 써도 털림 |
Minsu1990! | 10자 | 약함 | 약 2시간 | 0번 | 이름 + 연도는 금방 |
abcd1234abcd | 12자 | 아주 약함 | 1초도 안 걸림 | 10,865번 | 차례 글자는 길어도 털림 |
58302741 | 8자 | 아주 약함 | 1초도 안 걸림 | 0번 | 숫자 8자리는 순식간 |
583027418364 | 12자 | 아주 약함 | 약 49초 | 0번 | 숫자 12자리도 1분 안 |
58302741836457 | 14자 | 약함 | 약 1시간 | 0번 | 숫자 14자리도 1시간 |
특수문자를 섞으면 안전해져요?
규칙을 채운 것만으로는 부족해요. 사람들이 섞는 방식이 비슷해서, 해커가 맨 먼저 넣어 보는 목록에 이미 들어 있어요. 미국 국립표준기술연구소(NIST)는 2025년 판 지침에서 아예 "섞어 쓰라는 규칙을 강요하지 말라"고 적었어요.
a를 @로, o를 0으로 바꾸는 식은 너무 흔해요. 계산기는 글자 종류만 보고 P@ssw0rd!를 '약함, 약 364일'로 어림했지만, 실제 유출 목록에는 119,515번 있었어요. 강도 막대보다 유출 여부를 먼저 봐야 해요.
반대로 Seoul2026!!는 유출 목록에 없는데도 '아주 약함'이에요. 끝의 숫자와 기호(2026!!)를 떼면 seoul이 남는데, 계산기 안의 흔한 비밀번호 목록에 있는 말이라서 길이와 상관없이 낮게 쳐요.
길이는 얼마나 중요해요?
아주 중요해요. 같은 무작위 글자라도 8자에서 12자로 늘리면 걸리는 시간이 약 3일에서 약 85만 년으로 늘어나요. 한 글자가 늘 때마다 경우의 수가 곱으로 커지기 때문이에요.
- aB3$xY9!(8자)
- 약 3일 · '약함'
- aB3$xY9!kQ2#(12자)
- 약 85만 년 · '강함'
두 비밀번호 모두 유출 목록에는 0번이에요. 그래도 8자는 해커 컴퓨터가 1초에 100억 번 넣어 본다고 칠 때 평균 사흘쯤이면 맞혀져요.
팁 NIST 2025년 판 기준 4줄
- 비밀번호 하나만으로 로그인하면 15자 이상, 2단계 인증과 같이 쓰면 8자 이상
- 섞어 쓰라는 규칙이나 정기적으로 바꾸라는 요구는 하지 않기
- 유출된 증거가 있으면 그때는 꼭 바꾸게 하기
- 새 비밀번호는 흔한 비밀번호·유출 목록과 견주어 보기
넷째 줄의 '유출 목록 대조'는 비밀번호 유출 확인에서 바로 해 볼 수 있어요.
외우기 쉬운 긴 비밀번호는 어떻게 만들어요?
서로 상관없는 낱말 서너 개를 띄어 쓰거나 기호로 이으면 길이가 쉽게 늘어나요. sky lamp river seven은 20자고, 계산기는 '1조 년 넘게'로 어림했어요.
낱말 셋인 sky lamp river(14자)는 약 981만 년이었으니, 낱말 하나만 늘려도 크게 달라져요. 표에 든 낱말 비밀번호 세 개는 모두 유출 목록에 0번이었어요.
주의 낱말 비밀번호는 실제보다 강하게 나와요
계산기는 글자 하나하나를 따로 셈해요. 해커가 영어 낱말 목록으로 낱말 단위로 맞히면 훨씬 빨라져요. 유명한 문장, 노래 가사, 내 이름·생일이 들어간 조합은 피하세요.
같은 말을 두 번 쓰면 길어지니까 괜찮아요?
길이는 늘지만 생각보다 덜 늘어요. sunnyday를 두 번 이은 sunnydaysunnyday도 유출 목록에 88번 있었어요. 사람들이 다 같은 생각을 하거든요.
- sunnyday(8자)
- 약 10초 · 유출 68,842번
- sunnydaysunnyday(16자)
- 약 6만 년 · 유출 88번
- Minsu1990!(10자)
- 약 2시간 · 유출 0번
- abcd1234abcd(12자)
- 1초도 안 걸려요 · 유출 10,865번
Minsu1990!는 유출 목록에 없어도 약 2시간이에요. 계산기는 1990 같은 연도 숫자를 한 덩어리로 쳐요. abcd, 1234처럼 차례로 이어지는 글자도 마찬가지라서, 12자인 abcd1234abcd도 1만 번 넘게 털려 있었어요.
숫자로만 된 비밀번호는요?
숫자만 쓰면 한 글자에 고를 수 있는 게 10개뿐이라, 꽤 길어도 금방 맞혀져요. 무작위로 뽑은 숫자 14자리도 계산기로는 약 1시간이에요.
표의 숫자 세 개는 모두 유출 목록에 없었는데도 8자리는 1초도 안 걸리고, 12자리는 약 49초예요. 같은 12자에 영문 대소문자·숫자·기호를 섞은 aB3$xY9!kQ2#는 약 85만 년이었어요. 숫자만 쓸 거라면 길이를 훨씬 늘려야 해요.
휴대폰 잠금 PIN처럼 몇 번 틀리면 잠기는 곳은 사정이 달라요. 이 계산은 해커가 제한 없이 계속 넣어 볼 수 있다고 친 값이에요.
한국 사람이 자주 쓰는 꼴은 얼마나 털렸어요?
한글 낱말을 영문 자판으로 친 비밀번호도 이미 많이 털려 있어요. '안녕'을 친 dkssud는 24,239번, '사랑해'를 친 tkfkdgo는 174,486번 나왔어요. 남이 못 알아볼 것 같지만, 해커 목록에는 이런 꼴이 벌써 들어 있어요.
- dkssud(안녕, 6자)
- 유출 24,239번 · 1초도 안 걸려요
- tkfkdgo(사랑해, 7자)
- 유출 174,486번 · 1초도 안 걸려요
- qlalfqjsgh(비밀번호, 10자)
- 유출 15,976번 · 약 1시간
- eogksalsrnr(대한민국, 11자)
- 유출 11,435번 · 약 2일
- rlaalstn(김민수, 8자)
- 유출 1,413번 · 약 10초
- 1q2w3e4r5t(10자)
- 유출 8,065,276번 · 1초도 안 걸려요
1q2w3e4r(7,322,046번)에 5t를 더한 1q2w3e4r5t가 오히려 더 많이 털렸어요. 키보드를 한 칸 더 누르는 버릇까지 다들 비슷하거든요. 이름 첫 글자에 생일을 붙인 kms0815(7자)도 32번 나왔어요.
eogksalsrnr처럼 계산기가 '약 2일'로 본 것도 실제로는 더 빨리 뚫려요. 계산기는 영문 자판으로 친 한글 낱말을 낱말로 알아보지 못하지만, 해커는 유출 목록에 있는 이 꼴부터 넣어 보거든요. 여기 든 예는 이 글을 위해 고른 흔한 꼴이에요. 한글을 영문 자판으로 바꿔 치는 것만으로는 숨겨지지 않아요.
자주 묻는 질문
유출 0번이면 안전한 비밀번호예요?
그렇지 않아요. Seoul2026!!처럼 0번이어도 흔한 말에 연도를 붙이면 금방 맞혀져요. 유출 여부와 강도를 같이 봐야 해요.
이 글의 예시 비밀번호를 써도 돼요?
쓰지 마세요. 이 글에 올린 순간 누구나 볼 수 있는 비밀번호가 됐어요. 직접 만든 것만 쓰세요.
길게 만들고 싶은데 사이트가 글자 수를 막아요
그럴 땐 그 사이트가 받아 주는 가장 긴 길이로 만들고, 2단계 인증을 꼭 켜세요. 2단계 인증을 같이 쓰면 비밀번호가 털려도 한 번 더 막아 줘요.
내 아이디·이메일이 털렸는지도 볼 수 있어요?
개인정보보호위원회와 한국인터넷진흥원의 '털린 내 정보 찾기'에서 확인할 수 있어요. 이 도구는 비밀번호만 봐요.
출처와 기준일
강도는 1초에 100억 번 넣어 본다고 친 어림값이에요. 실제 위험은 사이트가 비밀번호를 어떻게 저장하는지에 따라 달라요.
출처 3곳 펼쳐 보기최근 확인 2026년 10월 28일
- 미국 국립표준기술연구소, SP 800-63B Digital Identity Guidelines: Authentication and Authenticator Management(4판, 2026-10-16 확인) — 최소 15자(단독)·8자(2단계 인증과 함께), 섞기 규칙 강요 금지, 정기 변경 요구 금지, 유출 시 변경, 유출 목록 대조
- 개인정보보호위원회·한국인터넷진흥원, 털린 내 정보 찾기 — 아이디·이메일 유출 확인
- 유출 비밀번호 목록: Have I Been Pwned 「Pwned Passwords」(범위 조회 2026-10-28, 앞 5글자만 보냄)
- 계산: 도구바다 비밀번호 유출 확인 검산 코드로 셈(2026-10-28). 예로 든 비밀번호는 이 글을 위해 지어내거나 고른 거예요.
- 기준일 2026-10-28. 도구바다(운영 포캐스트)는 NIST·Have I Been Pwned와 관계없는 비공식 사이트예요. 다른 디지털 도구는 도구바다 홈에서 볼 수 있어요.