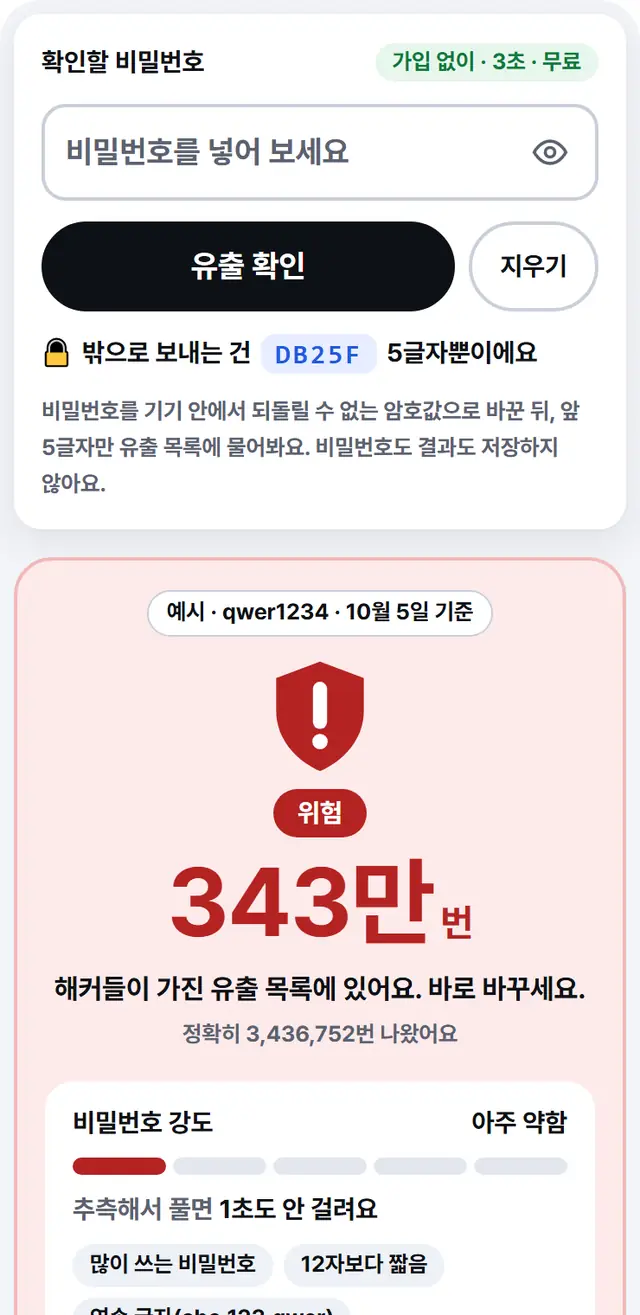
밖으로 보내는 건 DB25F 5글자뿐이에요
비밀번호를 기기 안에서 되돌릴 수 없는 암호값으로 바꾼 뒤, 앞 5글자만 유출 목록에 물어봐요. 비밀번호도 결과도 저장하지 않아요.
예시 · qwer1234 · 10월 5일 기준
위험
343만번
해커들이 가진 유출 목록에 있어요. 바로 바꾸세요.
정확히 3,436,752번 나왔어요
위 결과는 앞에서 확인한 비밀번호예요. 바꾼 비밀번호는 '유출 확인'을 다시 눌러 주세요.
비밀번호 강도아주 약함
추측해서 풀면 1초도 안 걸려요
지금 할 일
유출 목록: Have I Been Pwned 비밀번호 목록(무료 공개). 강도는 1초에 100억 번 넣어 본다고 친 어림값이라 참고만 하세요.
이 도구로 무엇을 알 수 있나요?
내 비밀번호가 해커들이 이미 가지고 있는 유출 목록에 있는지, 있다면 몇 번 나왔는지 알려 줘요. 여러 사이트에서 털린 비밀번호를 모아 둔 목록이 인터넷에 돌아다녀요. 해커들은 남의 계정에 들어갈 때 이 목록에 있는 비밀번호부터 넣어 봐요. 그래서 목록에 있는 비밀번호는 아무리 복잡해 보여도 바꾸는 게 좋아요.
유출 목록은 보안 연구자 트로이 헌트(Troy Hunt)가 운영하는 Have I Been Pwned의 비밀번호 목록을 써요. 누구나 무료로 확인할 수 있게 공개된 목록이에요.
비밀번호를 넣어도 안전한가요?
비밀번호는 이 기기 밖으로 나가지 않아요. 확인은 이렇게 해요.
- 넣은 비밀번호를 기기 안에서 되돌릴 수 없는 암호값(SHA-1, 40글자)으로 바꿔요. 예를 들어 qwer1234는 DB25F2FC14…로 시작하는 40글자가 돼요.
- 그중 앞 5글자(DB25F)만 유출 목록에 보내요. 화면의 자물쇠 줄에 지금 보낼 5글자가 그대로 보여요.
- 유출 목록은 앞 5글자가 같은 암호값을 2천 개 안팎으로 한꺼번에 돌려줘요. 진짜 후보 사이에 가짜 줄도 섞어 보내서 몇 개가 왔는지로도 짐작할 수 없게 해요.
- 돌려받은 목록에서 내 암호값과 같은 줄이 있는지는 기기 안에서만 찾아요.
앞 5글자만으로는 수많은 비밀번호 가운데 무엇인지 알 수 없어요. 이 방식을 'k-익명성'이라고 하고, 비밀번호 관리 앱들도 많이 쓰는 방법이에요. 도구바다는 비밀번호도, 결과도 저장하지 않아요. 그래도 마음이 쓰이면 지금 쓰는 비밀번호와 비슷하게 만든 후보나 예전에 쓰던 비밀번호로 확인해 보세요.
결과 색은 무슨 뜻인가요?
빨강은 바로 바꿀 것, 주황은 더 길게, 초록은 지금은 괜찮다는 뜻이에요.
- 🔴 위험: 유출 목록에 있어요. 큰 숫자는 그 비밀번호가 목록에 나온 횟수예요. 1번만 나와도 해커가 넣어 볼 수 있으니 바로 바꾸세요.
- 🟠 주의: 유출 목록에는 없지만 너무 짧거나 뻔해서 금방 풀릴 수 있어요. 더 길게 바꾸는 게 좋아요.
- 🟢 안전: 유출 목록에 없고 쉽게 풀리지도 않아요. 다만 새 유출은 계속 생기니 가끔 다시 확인하세요.
많이 쓰는 비밀번호, 얼마나 털렸을까?
2026년 10월 5일에 이 도구와 같은 방법으로 직접 확인한 횟수예요.
- password: 5,237만 번
- 1q2w3e4r: 732만 번
- iloveyou: 700만 번
- qwer1234: 343만 번
- 비밀번호(한글): 1,846번
키보드를 차례로 누른 비밀번호(qwer, 1q2w)는 외우기 쉬워서 많이 쓰이고, 그래서 해커들도 맨 먼저 넣어 봐요. 한글로 쓴 비밀번호도 목록에 있어요.
강도는 어떻게 재나요?
강도 막대는 해커가 컴퓨터로 1초에 100억 번씩 넣어 본다고 칠 때 몇 번 만에 맞힐지를 어림한 값이에요.
- 길수록, 영문 소문자·대문자·숫자·특수문자를 골고루 섞을수록 오래 걸려요.
- abc·123·qwer처럼 연속된 글자, aaa처럼 같은 글자 반복, 1990·2026 같은 연도 숫자는 한 덩어리로 쳐서 거의 도움이 안 돼요.
- password·qwer1234처럼 많이 쓰는 비밀번호는 길이와 상관없이 '아주 약함'이에요.
이 값은 참고용이에요. 실제로는 해커가 쓰는 방법과 컴퓨터, 사이트가 비밀번호를 저장하는 방식에 따라 훨씬 빠르거나 느릴 수 있어요. 특히 사전에 있는 단어를 이어 붙인 비밀번호는 실제보다 강하게 나올 수 있어요.
유출됐다면 지금 뭘 해야 하나요?
그 비밀번호를 쓰는 모든 사이트에서 바로 바꾸고, 2단계 인증을 켜세요.
- 그 비밀번호를 바로 바꾸세요. 숫자 하나만 바꾸는 것보다 완전히 새로 만드는 게 좋아요.
- 같은 비밀번호를 쓰는 사이트를 모두 바꾸세요. 한 곳에서 털린 비밀번호를 다른 사이트에 넣어 보는 공격이 가장 흔해요.
- 2단계 인증을 켜세요. 비밀번호가 털려도 문자나 앱으로 한 번 더 확인해서 막아 줘요. 네이버·카카오·구글 모두 설정에서 켤 수 있어요.
- 새 비밀번호는 12자 넘게, 서로 상관없는 단어 몇 개에 숫자·기호를 섞으면 외우기도 쉬워요. 사이트마다 다르게 만들기 어렵다면 휴대폰이나 브라우저에 있는 비밀번호 관리 기능을 써 보세요.
아이디·이메일 유출은 여기서 확인해요
이 도구는 비밀번호만 확인해요. 내 아이디나 이메일 주소가 함께 털렸는지는 개인정보보호위원회와 한국인터넷진흥원(KISA)이 운영하는 털린 내 정보 찾기에서 무료로 확인할 수 있어요. 본인 인증을 거친 뒤 조회하고, 유출이 확인되면 해야 할 일도 안내해 줘요.
자주 묻는 질문
0번이 나오면 안전한 건가요?
지금까지 공개된 유출 목록에 없다는 뜻이에요. 아직 알려지지 않은 유출도 있을 수 있으니, 강도가 약하면 바꾸는 게 좋아요.
은행·회사 비밀번호를 넣어도 되나요?
비밀번호는 기기 밖으로 나가지 않아서 넣어도 괜찮아요. 그래도 걱정되면 비슷하게 만든 후보로 확인하고, 실제 비밀번호는 넣지 않아도 돼요.
확인이 안 돼요.
인터넷 연결이 끊겼거나 회사·학교 네트워크가 유출 목록 주소를 막았을 수 있어요. 잠시 뒤 다시 누르거나 다른 네트워크(휴대폰 데이터)로 해 보세요.
출처와 기준일
2026년 10월 5일에 아래 공식 자료를 보고 확인했어요. 위 횟수도 이날 직접 조회한 값이라, 새 유출이 더해지면 늘어날 수 있어요.
출처 4곳 펼쳐 보기최근 확인 2026년 10월 5일
- 유출 비밀번호 목록과 조회 방식(앞 5글자, 가짜 줄 섞기): Have I Been Pwned 「Pwned Passwords」 API 안내, Pwned Passwords 소개
- 앞 5글자만 보내는 방법(k-익명성) 설명: Cloudflare 「Validating Leaked Passwords with k-Anonymity」
- 아이디·이메일 유출 확인: 털린 내 정보 찾기(개인정보보호위원회·한국인터넷진흥원)
- 강도는 참고용 어림값이에요. 계정 보안은 각 사이트의 안내를 따르세요.
다른 생활 도구는 도구바다 홈에서 볼 수 있어요. 도구바다는 Have I Been Pwned와 관계없는 비공식 도구예요.